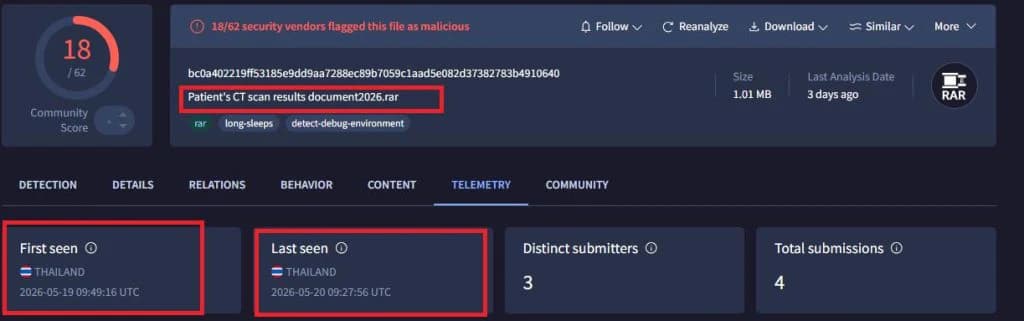
ทีมวิจัย Seqrite Labs รายงานแคมเปญมัลแวร์ที่มุ่งเป้าภาคสาธารณสุขของไทยโดยตรง กลุ่มเป้าหมายครอบคลุมเจ้าหน้าที่กระทรวงสาธารณสุข ฝ่ายบริหารโรงพยาบาล คลินิกรังสีและทันตกรรม แผนกคลินิก ไปจนถึงทีมจัดซื้อเครื่องมือแพทย์ ตัวอย่างมัลแวร์ชุดแรกถูกอัปโหลดเมื่อ 7 เมษายน 2569 และชุดล่าสุดเมื่อ 3 มิถุนายน 2569 ทุกตัวอย่างถูกอัปโหลดจากประเทศไทย
เหยื่อถูกหลอกด้วยชื่อไฟล์ที่ตรงกับงานของตัวเอง
อีเมลฟิชชิงแนบไฟล์ RAR ที่ตั้งชื่อให้ตรงกับหน้าที่ของผู้รับ เช่น ใบอนุมัติอุปกรณ์จากกระทรวงฯ คำขอรับผู้ป่วย เอกสารสอบถามผลเอกซเรย์ หรือผลซีทีสแกน ภายในไม่ใช่เอกสาร แต่เป็นไฟล์ batch ที่ถูกอำพรางไว้
เมื่อเปิดไฟล์ เกิดอะไรขึ้นบ้าง
- ไฟล์ batch ใช้ PowerShell ถอดรหัสส่วนถัดไป แล้วลบไฟล์ชั่วคราวทิ้งเพื่อลบร่องรอย
- ตัวโหลดดาวน์โหลดไฟล์ที่แสร้งเป็นรูป PNG จาก GitHub มาประกอบเป็นมัลแวร์
- วางสคริปต์ชื่อ WindowSecuryt.bat ไว้ในโฟลเดอร์ Startup ให้ทำงานทุกครั้งที่ล็อกอิน
- พยายามยกระดับสิทธิ์บนเครื่อง
- รันโปรแกรมขโมยข้อมูลที่เขียนด้วย Python ปิดเบราว์เซอร์ตระกูล Chromium แล้วดึงรหัสผ่าน คุกกี้ และ session ที่บันทึกไว้ ส่งออกไปยังบอท Telegram ของผู้โจมตี
Seqrite ประเมินว่าเป็นการโจมตีแบบเจาะจงเป้าหมาย แต่ยังไม่ระบุตัวผู้อยู่เบื้องหลัง ผลิตภัณฑ์ Seqrite ตรวจจับมัลแวร์ชุดนี้ได้ในชื่อ Script.Trojan.Downloader.50836.GC รายการ hash และ MITRE ATT&CK mapping ฉบับเต็มดูได้ที่บทความต้นฉบับ
ไม่ใช่แค่โรงพยาบาลใหญ่
คลินิกเอกชน แล็บ และบริษัทที่ขายอุปกรณ์ให้โรงพยาบาลก็อยู่ในรายชื่อเป้าหมายเช่นกัน องค์กรกลุ่มนี้มักไม่มีทีมความปลอดภัยประจำ และพนักงานเปิดไฟล์แนบจากหน่วยงานรัฐเป็นเรื่องปกติของงาน จึงเป็นช่องทางที่ผู้โจมตีเลือกใช้
สิ่งที่ธุรกิจควรทำ
- ไฟล์ .rar หรือ .zip ที่ดูเป็นเอกสารราชการหรือข้อมูลผู้ป่วย แล้วข้างในมีไฟล์ .bat ให้ถือว่าเป็นอันตราย
- ตรวจโฟลเดอร์ Startup ของ Windows ว่ามีไฟล์ใหม่ที่ไม่รู้ที่มาหรือไม่
- จำกัดการรันสคริปต์ BAT และ PowerShell จากโฟลเดอร์ผู้ใช้และ %TEMP%
- เลิกบันทึกรหัสผ่านงานไว้ในเบราว์เซอร์ และเปิดใช้ MFA