Seqrite Labs รายงานแคมเปญฟิชชิงแบบเจาะจงสองชุดในภูมิภาค ชุดแรกเล็งผู้บริหารของผู้ให้บริการโทรคมนาคมรายใหญ่ในเวียดนาม อีกชุดเล็งโรงพยาบาลเอกชนในฟิลิปปินส์ ทั้งสองชุดส่งไฟล์ shortcut ซ่อนอยู่ในไฟล์ RAR ที่บีบอัดซ้อนสองชั้น
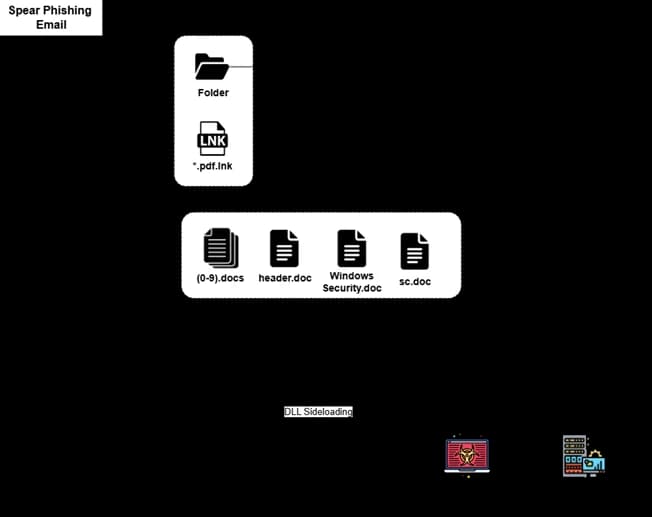
จุดที่น่ากังวลคือเหยื่อล่อ ชุดเวียดนามใช้เอกสารจริงแปดฉบับจากข้อพิพาทข้อมูลรั่วที่เป็นข่าว ส่วนชุดฟิลิปปินส์เป็นเรื่องร้องเรียนการทุจริตที่แต่งขึ้น ขณะที่เหยื่อเปิดอ่านเอกสาร PDF ที่ดูน่าเชื่อ มัลแวร์ถูกประกอบและติดตั้งเบื้องหลังในไม่ถึง 10 วินาที
มัลแวร์ที่ได้คือ remote-access trojan ที่ทำงานในหน่วยความจำ จับภาพหน้าจอ ดูรายการไฟล์และโปรเซส และตรวจว่าเครื่องติดตั้งโปรแกรมความปลอดภัยอะไรไว้ Seqrite ประเมินด้วยความมั่นใจปานกลางถึงสูงว่าเกี่ยวข้องกับกลุ่มผู้โจมตีที่มีฐานในจีน
สิ่งที่ธุรกิจควรทำ
- เอกสารล่อเป็นของจริงได้ อย่าเชื่อไฟล์แนบเพียงเพราะเนื้อหาดูถูกต้อง
- ไฟล์ชื่อ *.pdf.lnk ในไฟล์บีบอัดคือสัญญาณอันตราย
- อีเมลเรื่องกฎหมาย ร้องเรียน หรือเร่งด่วน ให้ยืนยันกับผู้ส่งผ่านช่องทางอื่นก่อน
- ให้โปรแกรมป้องกันทำงานตลอด มัลแวร์ตัวนี้ตรวจหาโดยเฉพาะว่าเครื่องมีอะไรป้องกันอยู่