ทีม APT ของ Seqrite Labs ติดตามแคมเปญที่เล็งฝ่าย IT และนักสรรหาบุคลากรในเวียดนาม พบครั้งแรกเมื่อ 3 พฤศจิกายน 2568 ผู้โจมตีส่งไฟล์ ZIP ที่มีไฟล์ shortcut ชื่อ CV.pdf.lnk กับไฟล์ที่เปิดแล้วเป็นเรซูเม่ PDF จริง แต่ซ่อนสคริปต์ไว้ข้างใน
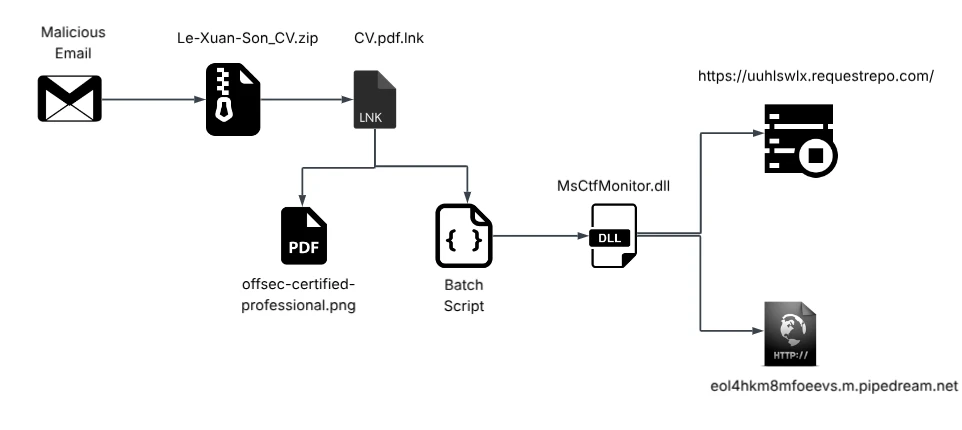
เมื่อเหยื่อเปิด shortcut เรซูเม่จะแสดงขึ้นมาตามปกติ ขณะเดียวกันโปรแกรม ftp.exe ของ Windows เองถูกใช้รันสคริปต์ที่ซ่อนไว้ แล้วโหลดมัลแวร์ที่ Seqrite ตั้งชื่อว่า LOTUSHARVEST มัลแวร์หลบการตรวจในเครื่องเสมือน อ่าน URL ที่เข้าล่าสุดและรหัสผ่านที่บันทึกไว้ใน Chrome และ Edge แล้วส่งออกไปยังเซิร์ฟเวอร์ชั่วคราวของผู้โจมตี
เรื่องนี้เกิดในเวียดนาม แต่วิธีการใช้ได้กับทุกบริษัทที่รับสมัครงานทางอีเมล ฝ่ายบุคคลเปิดไฟล์แนบจากคนแปลกหน้าทุกวันเป็นเรื่องปกติของงาน
สิ่งที่ธุรกิจควรทำ
- ใบสมัครที่มาเป็น ZIP และมีไฟล์ shortcut ข้างใน ห้ามเปิด
- ให้ผู้สมัครอัปโหลด PDF ผ่านฟอร์มแทนการแนบอีเมล
- เปิดการแสดงนามสกุลไฟล์ทุกเครื่อง จะได้เห็นว่า CV.pdf.lnk ไม่ใช่ PDF
- ใช้ password manager และ MFA แทนการบันทึกรหัสผ่านในเบราว์เซอร์