Seqrite EDRเห็นสิ่งที่หลุดจากแอนตี้ไวรัส และตอบสนองได้ทันที
สำหรับองค์กรที่มีเจ้าหน้าที่ IT 1–2 คน และอยากรู้ว่าภัยเข้ามาทางไหน โดยไม่ต้องตั้งทีม SOC เอง ระบบรวบรวมหลักฐานเป็นเหตุการณ์พร้อม timeline ที่อ่านง่าย
ตรวจจับ สืบสวน และตอบสนอง ในคอนโซลเดียว
รู้ว่าภัยเข้ามาทางไหน
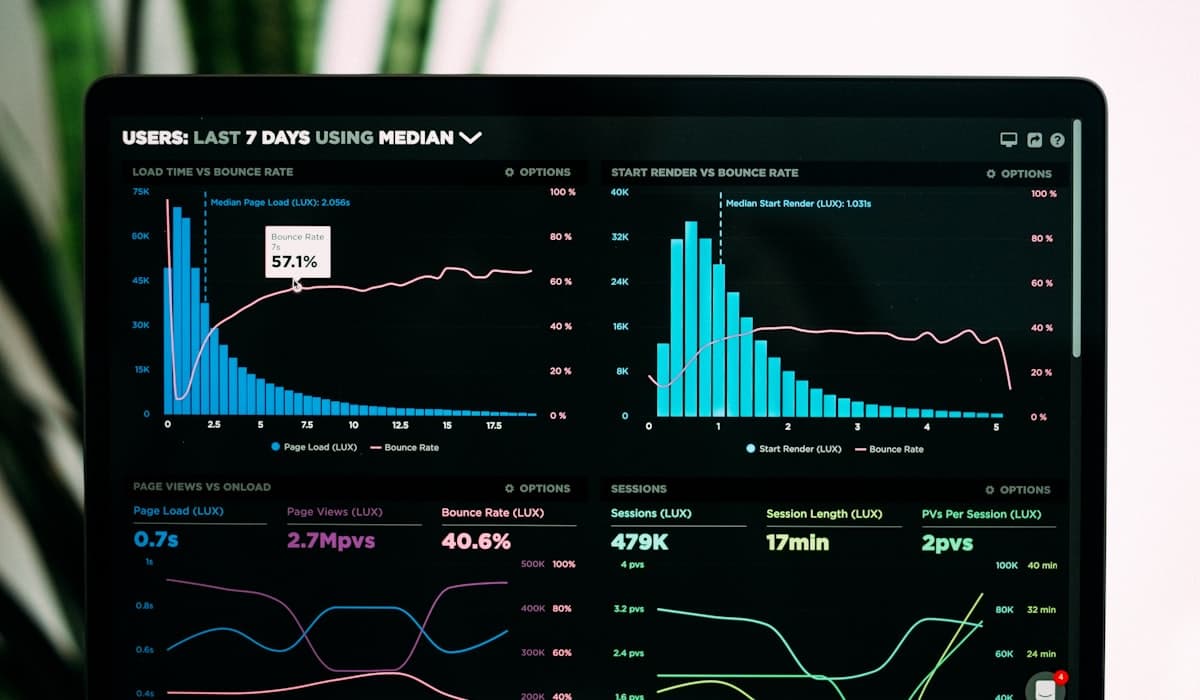
Workbench รวมการแจ้งเตือนที่เกี่ยวข้องเป็นเหตุการณ์เดียว เจาะดูข้อมูลสด และไล่ย้อนหาต้นตอ
- Root Cause Analysis
- Attack timeline ดูย้อนหลังได้
- คำแนะนำขั้นตอนแก้ไขที่อ่านง่าย
ตอบสนองอัตโนมัติ ใกล้เรียลไทม์
แยกเครื่องที่อาจติดเชื้อออกจากเครือข่าย หยุดโปรเซส กักไฟล์ และ rollback เมื่อพบ ransomware
- Immediate host isolation
- Auto-Response & Rollback
- สั่งการจากศูนย์กลาง
ล่าภัยที่ซ่อนอยู่
เก็บ event ย้อนหลัง ค้นหา IOC ผสาน threat intelligence และสร้างกฎจับพฤติกรรมผิดปกติได้เอง
- Threat hunting
- Custom rule builder
- กฎอิง MITRE ATT&CK
ความสามารถของ EDR
- Contextual Protectionบล็อกกิจกรรมน่าสงสัยตามบริบท
- Automated Responseตอบสนองอัตโนมัติใกล้เรียลไทม์
- Threat Huntingค้นหา IOC จาก event ย้อนหลัง
- Investigative Workbenchรวมการแจ้งเตือนเป็นเหตุการณ์
- Host Isolationตัดเครื่องออกจากเครือข่าย
- Custom Rulesสร้างกฎตามบริบทองค์กร
- Root Cause Analysisไล่หาต้นตอของเหตุการณ์
- Ransomware Rollbackกู้ไฟล์ที่ถูกเข้ารหัส
- Includes EPPป้องกันพื้นฐานครบในตัว
ราคา Seqrite EDR คิดอย่างไร
คิดต่อเครื่องต่อปีเหมือน EPP โดย EDR เป็นส่วนที่เพิ่มบนเครื่องเดียวกัน ราคาในใบเสนอรวมไลเซนส์ของแท้ อัปเดตตลอดอายุสัญญา และซัพพอร์ตภาษาไทย
ขอใบเสนอราคา — ตอบภายใน 1 วันทำการ →ข้อมูลที่ใช้ออกใบเสนอราคา
- 01จำนวนเครื่องที่ต้องการ EDR (อาจไม่ต้องทุกเครื่อง)
- 02จำนวนเครื่องที่ใช้ EPP อย่างเดียว
- 03ระยะสัญญา 1–3 ปี
- 04ต้องการให้ทีมเราช่วยตั้งกฎและดูเหตุการณ์ช่วงแรกหรือไม่
EDR ต่อยอดจาก EPP และไปต่อที่ XDR
- — Anti-Ransomware
- — Web + Device Control
- — Patch Management
- — ซัพพอร์ตภาษาไทย
- — ทุกอย่างใน EPP
- — Root Cause Analysis
- — Auto-Response & Rollback
- — ซัพพอร์ตภาษาไทย
- — ทุกอย่างใน EDR
- — Cross-layer correlation
- — Playbook automation
- — SIA ผู้ช่วยวิเคราะห์ AI
ย้ายทีละชุด ลดช่วงที่เครื่องไม่มีการป้องกัน
ทีมเราถอนแอนตี้ไวรัสเดิม กำหนดนโยบาย และทยอยย้ายเครื่องเป็นชุด ในช่วงเวลาที่กระทบงานน้อยที่สุด ซึ่งตกลงกันตอนออกใบเสนอราคา
ดูบริการติดตั้งและวางระบบ →- 01สำรวจเครื่องและระบบเดิมนับจำนวนเครื่อง ระบบปฏิบัติการ และแอนตี้ไวรัสที่ใช้อยู่
- 02ตั้งนโยบายตามการทำงานจริงไม่ปล่อยให้ใช้ค่าเริ่มต้นโดยไม่ได้ปรับ
- 03ย้ายทีละชุดถอนตัวเก่าและติดตั้ง Seqrite ต่อเนื่องในแต่ละชุด
- 04ส่งมอบและดูแลต่อสอนใช้คอนโซล และเตือนก่อนไลเซนส์หมดอายุ
ก่อนเริ่มทดลองใช้
ทดลองใช้ได้นานเท่าไหร่ มีค่าใช้จ่ายอะไรไหม?
ทดลองใช้ได้ 30 วัน ไม่มีค่าใช้จ่ายและไม่ผูกมัด ทีมงานจะส่งไลเซนส์ทดลองและขั้นตอนติดตั้งไปยังอีเมลที่แจ้งไว้
EDR ต่างจากแอนตี้ไวรัสอย่างไร?
แอนตี้ไวรัสพยายามกันสิ่งที่รู้จักไม่ให้เข้ามา EDR บันทึกกิจกรรมบนเครื่องไว้ให้เห็นว่าเกิดอะไรขึ้นเมื่อมีสิ่งที่หลุดเข้ามา ไล่หาต้นตอ และตอบสนองได้ เช่น แยกเครื่อง หยุดโปรเซส หรือ rollback ไฟล์
ต้องมีทีม SOC ไหม?
ไม่ต้อง ออกแบบให้ทีม IT 1–2 คนใช้งานได้ การแจ้งเตือนจัดลำดับความสำคัญไว้ให้ และมีคำแนะนำขั้นตอนแก้ไข หากต้องการให้ทีมเราช่วยดูเหตุการณ์ แจ้งมาพร้อมคำขอใบเสนอราคา
มีการสนับสนุนเป็นภาษาไทยไหม?
มี ทีมที่รับเรื่องเป็นวิศวกรในประเทศไทย ติดต่อได้ทางโทรศัพท์ อีเมล และ LINE จันทร์–ศุกร์ 09:00–18:00 กรณีที่ต้องการผู้ผลิต เราส่งต่อผ่านช่องทางพันธมิตรโดยตรง
ทำไมเว็บไม่แสดงราคา?
ราคาคิดตามจำนวนเครื่องและอายุไลเซนส์ 1–3 ปี ส่งจำนวนเครื่องมา เราตอบใบเสนอราคาภายใน 1 วันทำการ และหากรุ่นที่ราคาต่ำกว่าเพียงพอแล้ว เราจะแจ้งตามนั้น
ตัวแทนจำหน่าย Seqrite อย่างเป็นทางการในประเทศไทย
บริษัท ไซเบอร์เน็กซ์ กรุ๊ป จำกัด จำหน่าย วางระบบ และดูแลหลังการขายโดยทีมวิศวกรไทย Seqrite เป็นผลิตภัณฑ์ของ Quick Heal Technologies Ltd. ไลเซนส์ทุกชุดเป็นของแท้จากเจ้าของแบรนด์
- หนังสือรับรองบริษัท
- ภ.พ.20
- ใบกำกับภาษีเต็มรูป
- รองรับ PO
- ขึ้นทะเบียนผู้ขาย
Cybernex Group Co., Ltd.
ทดลองใช้ Seqrite EDR 30 วัน
ทดลองใช้ 30 วัน ไม่มีค่าใช้จ่ายและไม่ผูกมัด ทีมงานจะส่งไลเซนส์ทดลองและขั้นตอนติดตั้งไปยังอีเมลที่แจ้งไว้